


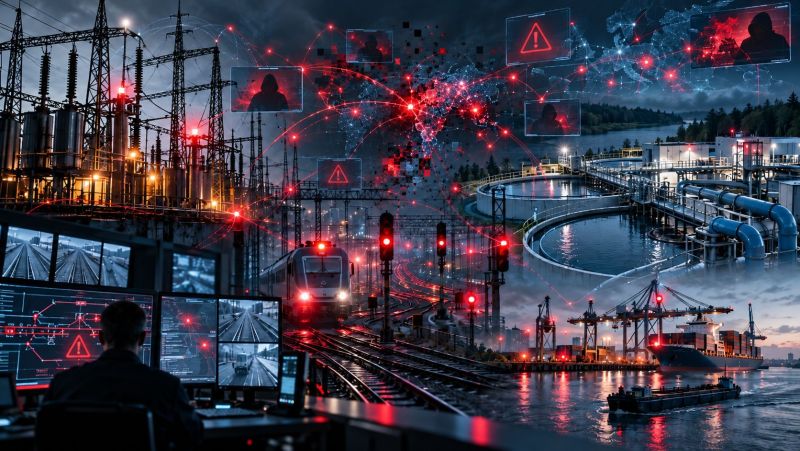
NIK: polska infrastruktura krytyczna ma poważne luki w cyberochronie
Żaden z ośmiu skontrolowanych operatorów infrastruktury krytycznej – z sektora energetyki, transportu kolejowego i wodnego oraz dostaw wody – nie zapewnił swoim systemom odporności na naruszenia poufności, integralności, dostępności i autentyczności przetwarzanych danych. To wynik raportu Najwyższej Izby Kontrol, z którego także wynika, że sześciu z ośmiu operatorów systematycznie ignorowało krytyczne alerty generowane przez własne systemy monitorujące i zabezpieczające, a część w ogóle nie prowadziła monitoringu. A zgłoszeń jest naprawdę dużo i nic nie zapowiada, by ta liczba zmniejszała się. W 2025 r. zespoły CSIRT szczebla krajowego obsłużyły niemal 273 tys. incydentów – o 144,4% więcej niż rok wcześniej.
Osiem operatorów, osiem takich samych wniosków
Kontrola NIK objęła osiem podmiotów świadczących usługi kluczowe w rozumieniu ustawy o krajowym systemie cyberbezpieczeństwa (KSC), czyli dostawców energii, wody pitnej, operatorów transportu kolejowego i wodnego oraz nadzorujące ich ministerstwa: cyfryzacji, energii i infrastruktury. Wniosek NIK-u jest jednoznaczny i dotyczy wszystkich skontrolowanych bez wyjątku: żaden z operatorów nie zagwarantował systemom obsługującym usługi kluczowe odporności na działania naruszające bezpieczeństwo przetwarzanych danych.
Najbardziej niepokojący nie jest jednak brak narzędzi, lecz sposób, w jaki traktowano już posiadane. Sześciu z ośmiu operatorów systematycznie ignorowało krytyczne alerty generowane przez systemy monitorujące, a w niektórych przypadkach monitoringu bezpieczeństwa nie prowadzono wcale. To znaczy, że sygnały ostrzegawcze, które mogły zapobiec incydentowi trafiały w próżnię, mimo że infrastruktura do ich wykrywania istniała. NIK wskazuje też, że mechanizmy nadzoru przewidziane w KSC – systemie funkcjonującym od ponad siedmiu lat – nie wymuszały skutecznie na operatorach spełniania ustawowych obowiązków, choć nadzorujące ministerstwa wiedziały o niedostatecznym poziomie zabezpieczeń.
– Ten raport pokazuje coś ważniejszego niż samą listę braków formalnych – pokazuje, że posiadanie systemu monitorującego niczego samo w sobie nie gwarantuje. Kluczowe jest to, czy organizacja rzeczywiście reaguje na sygnały, które ten system generuje, i czy traktuje bezpieczeństwo jako spójną politykę obejmującą całą sieć, a nie zbiór osobnych, niepowiązanych ze sobą zabezpieczeń – mówi Konrad Badowski, Business Relationships Manager z Axis Communications.
Dlaczego to nie jest wyłącznie problem formalny
Skuteczny atak na systemy sterujące uzdatnianiem wody mógłby prowadzić do zaburzenia dozowania środków dezynfekujących, a atak na infrastrukturę energetyczną do długotrwałych przerw w dostawach prądu obejmujących duże obszary kraju. W tym kontekście skala zagrożeń przestaje być liczbą w raporcie: w 2025 r. krajowe zespoły CSIRT obsłużyły niemal 273 tys. incydentów, o 144,4% więcej niż rok wcześniej, a Polska od dłuższego czasu znajduje się w gronie krajów najczęściej atakowanych przez cyberprzestępców.
Państwo już reaguje finansowo m.in. w ramach konkursu „Cyberbezpieczne Wodociągi" rozdysponowano 602 mln zł w 733 umowach na modernizację infrastruktury IT wodociągów, a przy Ministerstwie Infrastruktury powstał sektorowy CSIRT dla transportu i gospodarki wodnej. Raport NIK pokazuje jednak, że sam dopływ pieniędzy i technologii nie rozwiąże problemu, jeśli operatorzy nie zmienią sposobu, w jaki reagują na to, co te systemy im pokazują.
Monitoring to nie tylko obraz – to też urządzenia, które go dostarczają
Systemy monitorujące, o których mowa w raporcie, to sieci złożone z czujników, kamer, kontrolerów dostępu i innych urządzeń brzegowych. Te elementy infrastruktury operacyjnej (OT) są jednocześnie źródłem danych wykorzystywanych do wykrywania zagrożeń i punktem styku z siecią, a więc potencjalnym wektorem ataku. To rozróżnienie bywa pomijane w dyskusji o cyberbezpieczeństwie infrastruktury krytycznej, która koncentruje się zwykle na systemach IT i procedurach. Niestety rzadziej skupia się na tym, czy samo urządzenie zbierające dane jest zaprojektowane tak, by nie stać się dodatkową luką.
– Coraz częściej urządzenie brzegowe (kamera sieciowa, czujnik czy kontroler dostępu na terenie zakładu energetycznego lub stacji uzdatniania wody) jest traktowane wyłącznie jako źródło obrazu lub danych, a nie jako pełnoprawny element sieci, który trzeba zabezpieczyć równie rygorystycznie jak serwer czy stację operatorską. Jeśli takie urządzenie nie ma wbudowanych mechanizmów integralności – podpisanego cyfrowo oprogramowania układowego, możliwości bieżącego aktualizowania zabezpieczeń przez cały cykl życia sprzętu – staje się najsłabszym ogniwem całego systemu, niezależnie od tego, jak dobrze zabezpieczona jest jego reszta – Konrad Badowski z Axis Communications.
Co z tego wynika dla operatorów
Raport NIK pokazuje lukę, której nie zamknie samo wdrożenie nowych narzędzi – sześciu z ośmiu operatorów miało systemy monitorujące i mimo to ignorowało generowane przez nie alerty. To sygnał, że cyberbezpieczeństwo infrastruktury krytycznej trzeba traktować całościowo: każde urządzenie podłączone do sieci – także kamera czy czujnik – jest częścią powierzchni ataku i wymaga tej samej dyscypliny co serwery czy stacje operatorskie: inwentaryzacji, regularnych aktualizacji i realnej, a nie tylko formalnej, reakcji na generowane alerty. Bez tego kolejna kontrola za kilka lat może przynieść bardzo podobne wnioski.
źródło: informacjebranzowe.pl
Najnowsze aktualności
One pracują dla Ciebie, kiedy Ty pracujesz. Technologie w miejscu pracy
2026.09.29K-pop, taniec i koreańskie trendy. K-POP FESTIVAL już 3 października w G City Promenada
2026.09.28Future-Proof w praktyce. Lena Lighting na Forum Miasteczek Polskich
2026.09.2520 lat Galerii Krakowskiej. Dwie dekady w sercu Krakowa
2026.09.24Budownictwo drewniane a innowacje
2026.09.24Insphera Connect zmienia zasady gry w spedycji morskiej. Wycena, buking i tracking w jednym miejscu
2026.09.24F5 rozszerza platformę AI Security o ochronę korzystania z AI przez pracowników
2026.09.24Tieto i GN rozszerzają współpracę do globalnego partnerstwa w zakresie inżynierii oprogramowania
2026.09.23Nowe zasady ustalania stażu pracy – wyzwania dla HR i IT
2026.09.23
MAPA STRONY
NASZE SERWISY
SOCIAL MEDIA