


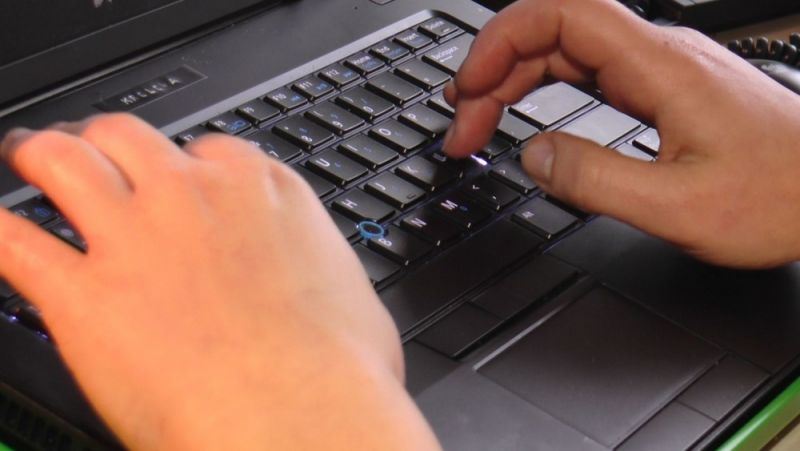
Pracownicy zatajają ataki cyberprzestępców
W 40% firm na całym świecie pracownicy zatajają incydenty naruszenia bezpieczeństwa IT. Zważywszy na to, że każdego roku 46% incydentów naruszenia bezpieczeństwa IT jest powodowanych przez pracowników, niezbędne są działania na wielu poziomach, nie tylko działów bezpieczeństwa IT, aby wyeliminować ten słaby punkt w wielu firmach.
– Konsekwencje takiego zatajania mogą być bardzo poważne, ponieważ za każdym, nawet najmniejszym, działaniem cyberprzestępców może stać większy atak. Nawet jedne mały niewykryty sfałszowany e-mail z jakimś szkodliwym załącznikiem, może doprowadzić do infekcji całej firmy. Dział bezpieczeństwa, który nie zostanie poinformowany przez pracownika, po prostu będzie bezsilny w takim przypadku – mówi newsrm.tv Piotr Kupczyk z Kaspersky Lab Polska.
Cyberprzestępcy często wykorzystują pracowników, aby wniknąć do infrastruktury firmowej. Wiadomości phishingowe, słabe hasła, fałszywe telefony z działu pomocy technicznej - wszystko to już widzieliśmy. Nawet zwykła karta pamięci upuszczona na parkingu biurowym lub w pobliżu biurka pracownika może spowodować infekcję całej sieci - potrzeba tylko kogoś wewnątrz, kto nie jest świadomy lub nie zwraca uwagi na bezpieczeństwo, aby urządzenie to zostało podłączone do sieci, wyrządzając w efekcie ogromne szkody
– Jako przykład można podać tutaj nieuważnego księgowego, który otwiera szkodliwy załącznik, sądząc, że jest to faktura od jednego z licznych kontrahentów firmy. Po uruchomieniu takiego pliku dochodzi do infekcji komputera księgowego oraz wszystkich zasobów do których ma on dostęp, może dojść nawet do paraliżu firmy – przestrzega ekspert.
Zabawa w chowanego: konieczny wkład działu kadr oraz kierownictwa najwyższego szczebla
Pracownicy często wolą narazić organizację na ryzyko niż zgłosić problem, ponieważ obawiają się kary lub wstydzą się tego, że ponoszą odpowiedzialność za zaistniałą sytuację. Niektóre firmy wprowadziły surowe reguły i obarczyły pracowników dodatkową odpowiedzialnością, zamiast po prostu zachęcać ich do czujności i współpracy. To pokazuje, że cyberochrona dotyczy nie tylko obszaru technologii, ale również kultury organizacyjnej i szkoleń, dlatego w działania te należy zaangażować również kierownictwo najwyższego szczebla oraz dział kadr.
Czynnik ludzki: klimat korporacyjny i nie tylko
Organizacje na całym świecie uświadamiają sobie, że personel może narazić firmy na ataki: 52% badanych firm przyznaje, że pracownicy to ich największy słaby punkt, jeśli chodzi o bezpieczeństwo IT. Konieczność wdrożenia środków skoncentrowanych na personelu staje się coraz bardziej oczywista: 35% firm dąży do zwiększenia bezpieczeństwa poprzez organizowanie szkoleń dla pracowników - które stanowią drugą najpopularniejszą metodę cyberochrony, ustępując miejsca jedynie instalacji bardziej.
Piotr Kupczyk, dyrektor biura komunikacji z mediami, Kaspersky Lab Polska
źródło: informacjebranzowe.pl
Najnowsze aktualności
Świąteczne wyzwania z PlayStation 5 do wygrania i krwiodawstwo w rytmie kultury Wietnamu. Trzy dni wydarzeń w G City Reduta
2026.11.19Złoty Laur Konsumenta 2027 – HELIO z pierwszym miejscem w dwóch kategoriach
2026.11.18Matexi Polska pozyskało 125 mln zł z emisji obligacji
2026.11.1876 proc. konsumentów czeka z zakupami na wyprzedaże. Ponad 6 na 10 chce wykorzystać promocje na zakup prezentów
2026.11.17Gotowe do zamieszkania, pełne inspiracji. Pięć apartamentów pod klucz w warszawskiej inwestycji Żelazna 54
2026.11.17Ogrody nawet ponad 4 ary i Las Borkowski tuż obok. EKOPARK rozpoczął sprzedaż Zawilli
2026.11.16MBA System pierwszym najemcą hali B w City Point Targówek. Peakside komercjalizuje moduły SBU
2026.11.16MLP Group z rekordowymi wynikami i dalszym potencjałem wzrostu. Przychody z najmu rosną o 34%, a EBITDA o 22%
2026.11.16Ponad 50% listopadowej sprzedaży w jeden tydzień – KOMSA Poland o kulisach Black Week
2026.11.14
MAPA STRONY
NASZE SERWISY
SOCIAL MEDIA