


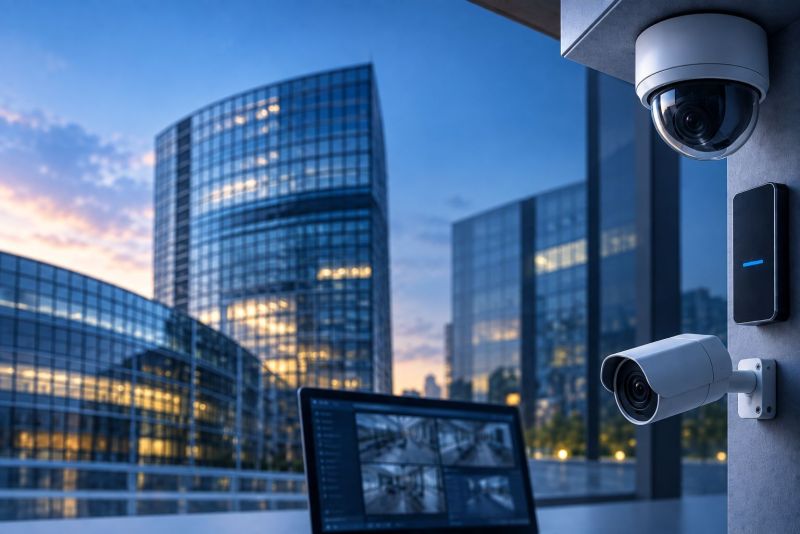
Unijny akt w sprawie cyberodporności podnosi wymagania wobec dostawców technologii zabezpieczeń fizycznych
Genetec, lider w dziedzinie oprogramowania do zarządzania bezpieczeństwem fizycznym dla firm wydał nowe wytyczne, które mają pomóc osobom odpowiedzialnym za bezpieczeństwo ocenić, w jaki sposób dostawcy technologii projektują, rozwijają i wspierają urządzenia podłączone do sieci. To szczególnie istotne w kontekście wprowadzanego właśnie unijnego aktu o cyberodporności (tzw. Cyber Resilience Act - CRA), który wprowadza o wiele bardziej rygorystyczne wymagania dotyczące cyberbezpieczeństwa na każdym etapie cyklu życia produktu.
Unijny akt w sprawie cyberodporności wprowadza również nowe standardy cyberbezpieczeństwa dla produktów z elementami cyfrowymi oferowanych na rynku całej Unii Europejskiej. Regulacja obejmuje m.in. sposób projektowania i rozwijania produktów, zarządzanie wykrytymi podatnościami na niebezpieczeństwo, przejrzystość w zakresie cyberbezpieczeństwa oraz zapewnienie odpowiedniego wsparcia przez cały cykl życia urządzenia.
Choć nowe obowiązki dotyczą przede wszystkim producentów, ich wpływ będzie znacznie szerszy. Zmiany obejmą również firmy i instytucje zajmujące się dystrybucją, instalacją, zakupem oraz codziennym użytkowaniem większości urządzeń podłączonych do sieci. W praktyce oznacza to, że kwestie cyberbezpieczeństwa coraz częściej będą musiały być uwzględniane już na etapie wyboru samej technologii i jej dostawcy.
– Unijny akt o cyberodporności wzmacnia wiele zasad dotyczących bezpieczeństwa już na etapie projektowania oraz zarządzania całym cyklem życia produktu, które Genetec promuje od lat. Podnosząc wymagania dotyczące bezpieczeństwa produktów i przejrzystości, przepisy CRA dają nabywcom jasną podstawę do pełnej oceny dostawców technologii oraz długoterminowej odporności cybernetycznej ich produktów – Mathieu Chevalier, Principal Security Architect w Genetec Inc.
W ramach aktu o cyberodporności od 11 września zaczną także obwiązywać nowe zasady zgłaszania podatności na ataki. To oznacza znacznie większą odpowiedzialność, nie tylko po stronie producentów, ale też dostawców technologii. To od nich będzie zależeć m. in. szybkość reagowania na luki, niewłaściwe zabezpieczenia, a także sposób informowania o zagrożeniach.
Poniżej przedstawiamy pięć kluczowych pytań jakie warto zadać dostawcy technologii przed wyborem docelowego rozwiązania. Wszystko po to aby sprawdzić jak podchodzi on do cyberbezpieczeństwa i czy jest w pełni gotowy na nowe wymagania.
Jak długo dany produkt będzie otrzymywał aktualizacje bezpieczeństwa i wsparcie?
Unijny akt o cyberodporności zwraca uwagę na bezpieczeństwo produktu przez cały okres jego użytkowania. Dlatego przed wyborem rozwiązania warto sprawdzić, jak długo producent będzie dostarczał aktualizacje, w jaki sposób reaguje na wykryte podatności i jakie wsparcie zapewnia po zakończeniu sprzedaży lub rozwoju danego produktu.
Nowe przepisy CRA wymagają, aby producenci zapewniali aktualizacje bezpieczeństwa i obsługę podatności przez co najmniej pięć lat. Oznacza to, że długość i jakość wsparcia stają się jednym z kluczowych kryteriów przy wyborze technologii.
Czy cyberbezpieczeństwo uwzględniono już na samym etapie projektowania produktu?
Jednym z fundamentów unijnego aktu o cyberodporności jest założenie, że bezpieczeństwo nie powinno być dodatkiem wdrażanym na końcu, lecz elementem produktu od samego początku. Warto więc sprawdzić, w jaki sposób dostawca uwzględnia kwestie cyberbezpieczeństwa podczas projektowania, rozwoju i testowania rozwiązania, a także jak dba o nie na dalszych etapach jego użytkowania.
Jak dostawca wykrywa podatności, informuje o nich i je usuwa?
Tak naprawdę żadne oprogramowanie nie jest całkowicie wolne od luk w zabezpieczeniach. Dlatego równie ważne jak samo ich wykrywanie jest to, jak szybko i w jaki sposób dostawca na nie reaguje. Warto zwrócić uwagę, czy ma jasno określone procedury zarządzania podatnościami na ataki, regularnie testuje bezpieczeństwo swoich rozwiązań i otwarcie informuje o wykrytych problemach.
Istotne jest również to, czy poprawki są wdrażane bez zbędnej zwłoki, z uwzględnieniem poziomu ryzyka, a aktualizacje bezpieczeństwa trafiają do użytkowników w bezpieczny sposób. Przejrzysta komunikacja dotycząca usuniętych luk to jeden z najlepszych sygnałów, że producent traktuje cyberbezpieczeństwo poważnie.
Czy dostawca otwarcie mówi o swoich praktykach w zakresie cyberbezpieczeństwa?
Cyberbezpieczeństwo to wspólna odpowiedzialność producenta, integratora i użytkownika. Dlatego warto wybierać dostawców, którzy jasno pokazują, w jaki sposób projektują, testują i utrzymują swoje rozwiązania oraz czy udostępniają konkretne wskazówki dotyczące ich bezpiecznego wdrożenia.
Przy ocenie dostawcy warto też sprawdzić, jak często testuje on bezpieczeństwo swoich produktów, w jaki sposób informuje o wykrytych podatnościach i dostępnych aktualizacjach oraz czy zapewnia praktyczne zalecenia dotyczące dodatkowego zabezpieczenia systemu.
Jak dostawca będzie wspierał cyberbezpieczeństwo w dłuższej perspektywie?
Bezpieczeństwo produktu nie kończy się w momencie jego instalacji. Dlatego przy wyborze technologii znaczenie ma nie tylko samo rozwiązanie, ale też jakość długoterminowego wsparcia ze strony dostawcy.
Warto sprawdzić, jak producent określa i komunikuje okres wsparcia produktu, w jaki sposób reaguje na podatności, dostarcza aktualizacje bezpieczeństwa i wspiera bezpieczne korzystanie z systemu. Istotne jest również to, jak zarządza końcem cyklu życia produktu oraz czy potrafi przedstawić konkretne dowody potwierdzające zgodność rozwiązania z obowiązującymi wymaganiami dotyczącymi cyberbezpieczeństwa przez cały okres jego użytkowania.
– Organizacje najlepiej przygotowane do radzenia sobie z przyszłymi zagrożeniami cybernetycznymi traktują cyberbezpieczeństwo jako długoterminowe partnerstwo, a nie jednorazową decyzję zakupową. CRA wzmacnia takie podejście, ustanawiając wspólne oczekiwania dotyczące przejrzystości, uporządkowanego zarządzania podatnościami oraz długoterminowego wsparcia produktów. Korzystają na tym zarówno producenci i integratorzy, jak i organizacje, które polegają na połączonych systemach bezpieczeństwa fizycznego – Mathieu Chevalier, Principal Security Architect w Genetec Inc.
źródło: informacjebranzowe.pl
Najnowsze aktualności
Unijny akt w sprawie cyberodporności podnosi wymagania wobec dostawców technologii zabezpieczeń fizycznych
2026.09.11Tylko 28 proc. firm upraszcza zarządzanie AI. Reszta dokłada kolejne narzędzia i zespoły
2026.09.11Roboty pomagają ciąć emisje. Zautomatyzowany magazyn może emitować o 25 proc. mniej CO₂
2026.09.1164 nowe inwestycje i 6,6 tys. miejsc pracy. Nowe zakłady stawiają na cyfryzację od pierwszego dnia
2026.09.10Mozano wprowadzi się do MLP Business Park Łódź
2026.09.10BattSwap wchodzi na polski rynek. Automatyczna wymiana baterii ma skrócić przestoje elektrycznych flot dostawczych i ograniczyć zapotrzebowanie na moc z sieci.
2026.09.09Roboty pomagają ciąć emisje. Zautomatyzowany magazyn może emitować o 25 proc. mniej CO₂
2026.09.09Genetec nadal zwiększa swój udział w rynku oprogramowania do zarządzania wideo
2026.09.07Truck Care wzmacnia flotę dla polskiego transportu. 250 nowych ciągników MAN TGX
2026.09.07
MAPA STRONY
NASZE SERWISY
SOCIAL MEDIA