


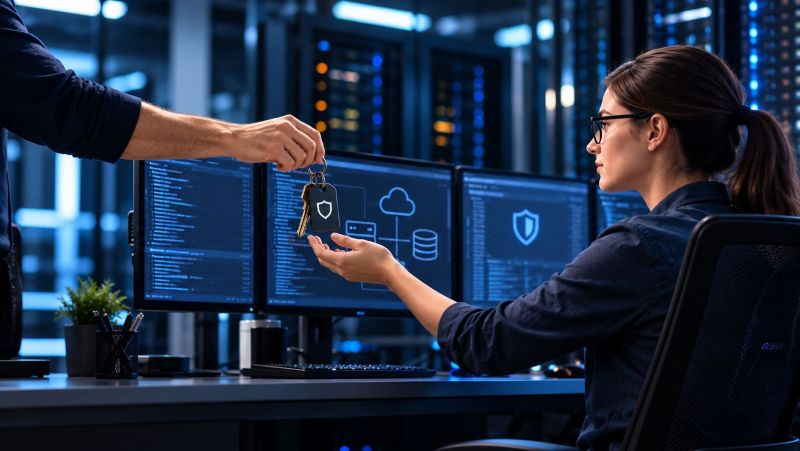
Kiedy administrator idzie na urlop – czy firma jest na to przygotowana?
Urlop, zwolnienie lekarskie, zmiana pracy czy okres świąteczny – nieobecność administratora to sytuacja, która w każdej firmie zdarza się kilka razy w roku. Zespoły planują zastępstwa, menedżerowie akceptują nieobecności, a działy HR i administracji dbają o to, żeby codzienna praca organizacji toczyła się możliwie bez zakłóceń. W przypadku działów IT takie momenty ujawniają jednak problem, który na co dzień często pozostaje niewidoczny: zależność od kilku osób odpowiedzialnych za krytyczne systemy i dostępy.
W wielu organizacjach wiedza o krytycznych systemach, kontach administracyjnych, konfiguracjach, dostępach dostawców czy procedurach awaryjnych jest skoncentrowana w rękach jednego lub kilku specjalistów. Dopóki są dostępni, problem wydaje się pod kontrolą. Ryzyko pojawia się wtedy, gdy administrator idzie na urlop, trafia na zwolnienie lekarskie, zmienia pracę albo po prostu nie może zareagować w momencie awarii lub incydentu.
Każda planowana nieobecność jest więc dobrą okazją,aby zadać pozornie proste pytanie: czy firma wie, kto może bezpiecznie przejąć obowiązki jej administratora?
Problem nie zaczyna się w dniu urlopu
Nieobecność administratora sama w sobie nie jest problemem. Problemem jest sytuacja, w której organizacja dopiero wtedy odkrywa, że tylko jedna osoba wie, jak działa dany system, kto ma do niego dostęp, jak wygląda procedura awaryjna albo jak bezpiecznie przyznać uprawnienia zastępcy.
Może to dotyczyć systemów finansowych, baz danych, infrastruktury serwerowej, środowisk chmurowych, narzędzi backupowych, aplikacji biznesowych, systemów kadrowych czy kont uprzywilejowanych. Jeżeli dostęp do nich jest przypisany nieformalnie, dokumentacja jest nieaktualna, a procedury istnieją głównie „w głowie” jednej osoby, każda dłuższa nieobecność staje się ryzykiem operacyjnym.
- Okres urlopowy bardzo dobrze pokazuje,czy organizacja rzeczywiście zarządza dostępem, czy po prostu polega na pamięci i dostępności kilku osób. Jeśli nieobecność jednego administratora powoduje niepewność, kto może przejąć jego zadania, jakie uprawnienia powinien otrzymać i na jak długo, to znaczy, że problem nie dotyczy urlopu, ale całego modelu zarządzania dostępem - komentuje Paweł Dawidek, CEO Fudo Security.
Zastępstwo nie powinno oznaczać stałego dostępu
Naturalną reakcją wielu organizacji jest nadawanie zastępcom szerokich uprawnień „na wszelki wypadek”. Z perspektywy ciągłości działania może wydawać się to wygodne. Z perspektywy bezpieczeństwa jest jednak ryzykowne, szczególnie jeśli taki dostęp nie jest ograniczony czasowo, nie podlega monitoringowi i nie zostaje odebrany po powrocie właściwej osoby.
Właśnie dlatego w zarządzaniu dostępem uprzywilejowanym tak ważne jest podejście czasowe i zadaniowe. Administrator zastępujący nieobecnego pracownika powinien otrzymać dostęp tylko do tych zasobów, których rzeczywiście potrzebuje, tylko na określony czas i tylko w zakresie niezbędnym do wykonania konkretnych działań.
Po zakończeniu zastępstwa dostęp powinien wygasnąć automatycznie albo zostać odebrany zgodnie z jasno określoną procedurą. Dzięki temu firma ogranicza ryzyko sytuacji, w której tymczasowe uprawnienia zostają w organizacji na stałe.
Równie ważne jest to, co w tym czasie dzieje się z kontem osoby nieobecnej. Jeśli administrator przebywa na urlopie, jego dostęp uprzywilejowany może zostać czasowo zawieszony. Każda próba logowania na takie konto staje się wtedy wyraźnym sygnałem alarmowym, a nie „zwykłą aktywnością administratora”.
- Dostęp awaryjny lub zastępczy nie powinien działać jak otwarte drzwi. Powinien być precyzyjnie przyznany, ograniczony czasowo i rozliczalny. Jeśli administrator idzie na urlop, organizacja powinna wiedzieć, kto go zastępuje, do czego otrzymuje dostęp, na jak długo i jakie działania wykonuje w tym czasie - podkreśla Paweł Dawidek.
Jedno konto administracyjne, wielu użytkowników? Kluczowa jest rozliczalność
W wielu środowiskach technicznych nadal funkcjonują konta administracyjne lub techniczne, z których korzysta więcej niż jedna osoba. Samo istnienie takich kont nie musi oznaczać braku kontroli, pod warunkiem, że organizacja potrafi powiązać każdą sesję z konkretnym, imiennym użytkownikiem.
To szczególnie ważne podczas nieobecności administratora, kiedy obowiązki mogą przejmować inne osoby. Firma powinna być w stanie ustalić, kto logował się do systemu, kiedy, w jakim celu i jakie działania wykonał. Bez takiej widoczności trudno odróżnić prawidłowe zastępstwo od potencjalnego nadużycia, błędu lub incydentu.
Najgorszym możliwym „zastępstwem” jest przekazanie współpracownikowi własnego loginu i hasła. W razie incydentu wszystkie działania będą wtedy przypisane osobie, która w tym czasie przebywała na urlopie, a organizacja nie będzie w stanie ustalić, kto faktycznie je wykonał.
Rozliczalność ma znaczenie nie tylko po awarii. Jest potrzebna również w codziennej pracy, przy audytach, weryfikacji zgodności z procedurami oraz analizie ryzyka. Jeśli organizacja nie wie, kto faktycznie korzystał z dostępu uprzywilejowanego, traci możliwość szybkiego wyjaśnienia, co wydarzyło się w systemie.
Nieobecność administratora jako test cyberodporności
Najbliższy urlop to dobry moment, aby sprawdzić, czy organizacja posiada praktyczny model zarządzania dostępem uprzywilejowanym.
Warto zadać kilka podstawowych pytań:
- czy organizacja wie, które osoby mają dostęp do systemów krytycznych;
- czy dostęp administratorów jest przypisany do konkretnych ról i zadań;
- czy istnieje procedura zastępstwa na czas urlopu lub choroby;
- czy dostęp zastępczy jest ograniczony czasowo;
- czy po zakończeniu zastępstwa uprawnienia są odbierane;
- czy dostęp uprzywilejowany nieobecnego administratora jest na ten czas zawieszany;
- czy działania administratorów i dostawców są monitorowane;
- czy organizacja potrafi powiązać każdą sesję z konkretnym użytkownikiem;
- czy dostęp dostawców zewnętrznych jest kontrolowany również w okresach urlopowych;
- czy istnieje aktualna dokumentacja krytycznych systemów i osób odpowiedzialnych.
Brak odpowiedzi na te pytania nie oznacza, że incydent wydarzy się od razu. Oznacza jednak, że firma może mieć problem z reakcją wtedy, gdy administrator będzie niedostępny, a decyzje trzeba będzie podejmować szybko.
Czas urlopów może więc stać się nie tylko okresem mniejszej aktywności biznesowej, ale również okazją do przeglądu jednego z najważniejszych obszarów cyberbezpieczeństwa. Dobrze przygotowana organizacja zna odpowiedź nie tylko na pytanie, kto pilnuje systemów na co dzień, ale także na to, kto może je bezpiecznie przejąć, gdy tej osoby zabraknie.
źródło: informacjebranzowe.pl
Najnowsze aktualności
Matexi Polska zwiększa sprzedaż mieszkań. Po trzech kwartałach 2026 roku ma już 309 umów
2026.10.06MLP Business Park Vienna pozyskuje dwóch nowych najemców
2026.10.06AKIPIA dołącza do Liebrecht & wooD i BBI Development w projekcie Roma Tower
2026.10.05Roma Tower z generalnym wykonawcą. Inwestycję zrealizuje konsorcjum firm
2026.10.05Zapomniane konta i osierocone zasoby. Czy firma wie, kto naprawdę odpowiada za dostęp?
2026.10.05Po ransomware szpital przechodzi na papier. Jak ograniczyć ryzyko paraliżu usług publicznych?
2026.10.05Kiedy administrator idzie na urlop – czy firma jest na to przygotowana?
2026.10.05Ustawa o zarządzaniu kryzysowym weszła w życie. Bez integracji radaru i kamer operatorzy IK jej nie wykorzystają
2026.10.05Jesień pełna wydarzeń w G City Targówek. Targi książek, puzzlowa rywalizacja, muzyka i atrakcje dla rodzin
2026.10.05
MAPA STRONY
NASZE SERWISY
SOCIAL MEDIA