


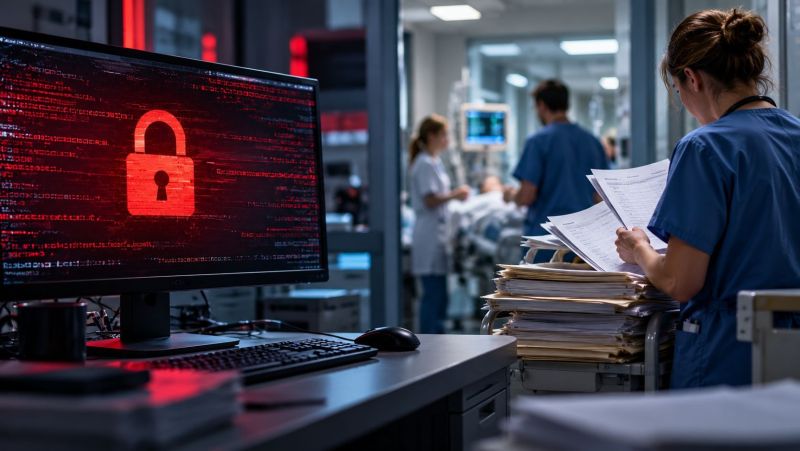
Po ransomware szpital przechodzi na papier. Jak ograniczyć ryzyko paraliżu usług publicznych?
Cyberatak na instytucję publiczną rzadko kończy się wyłącznie na problemie technicznym. Gdy ransomware szyfruje dane, skutki bardzo szybko wychodzą poza serwerownię, dział IT i komunikat o incydencie. Zaczynają dotyczyć pacjentów, mieszkańców, urzędników, lekarzy, rodzin, przedsiębiorców i wszystkich osób, które danego dnia potrzebują dostępu do podstawowych usług.
W marcu 2026 roku media opisywały cyberatak na szpital wojewódzki w Szczecinie. Placówka działała w trybie awaryjnym, lekarze w większości przypadków pracowali na papierze, a personel nie miał dostępu do części danych z historii leczenia. Skutkowało to dłuższym czasem obsługi pacjentów, utrudnionym dostępem do dokumentacji i koniecznością apelowania do pacjentów, aby, jeśli mogą, korzystali z innych placówek.
Podobny obraz wyłania się z przywoływanego przez NASK przypadku cyberataku na Instytut Centrum Zdrowia Matki Polki (ICZMP) w Łodzi, do którego doszło na przełomie października i listopada 2022 roku. W ciągu kilku minut placówka została odcięta od serwerów i komputerów, a dokumentacja musiała zostać przeniesiona na papier. Konsekwencje były bardzo poważne: brak dostępu do historii chorób, problemy z obsługą dokumentacji, ręczne zapisy nowych pacjentów, wydłużenie procedur, odwoływane zabiegi i przeciążenie personelu.
To nie są odosobnione przypadki. W samym marcu 2026 roku Gazeta Lekarska opisywała serię ataków ransomware na placówki medyczne, w tym szpital w Szczecinie, Bonifraterskie Centrum Medyczne, Centrum Medyczne „Eskulap” w Raciborzu oraz Świętokrzyskie Centrum Rehabilitacji w Czarnieckiej Górze. W wyniku incydentów placówki wdrażały procedury awaryjne, w tym papierowy tryb pracy, co wydłużało procedury medyczne i administracyjne.
Choć przykłady z ochrony zdrowia są szczególnie obrazowe, ten sam mechanizm dotyczy także administracji publicznej i samorządów. Urząd gminy, miasta czy powiatu również przetwarza dane wrażliwe, obsługuje sprawy mieszkańców i odpowiada za ciągłość usług. Gdy zaszyfrowane zostają systemy informatyczne, problemem nie jest wyłącznie brak dostępu do plików. Problemem jest przerwanie codziennej pracy instytucji, która dla mieszkańców często jest pierwszym punktem kontaktu z państwem.
W ostatnich miesiącach opisywano m.in. ataki ransomware na Urząd Gminy w Obrazowie, Urząd Gminy Lewin Kłodzki, a także cyberatak na Urząd Miasta w Myszkowie. W przypadku Obrazowa złośliwe oprogramowanie zaszyfrowało część danych na serwerach, powodując paraliż systemów IT i poważne utrudnienia w funkcjonowaniu urzędu. W Lewinie Kłodzkim zaszyfrowano część danych, a osoby nieuprawnione mogły uzyskać dostęp do informacji przetwarzanych przez jednostkę samorządu terytorialnego. W Myszkowie cyberatak dotknął infrastrukturę wykorzystywaną do bieżącej działalności urzędu, a mieszkańców ostrzegano przed ryzykiem naruszenia poufności danych osobowych.
Ransomware nie zatrzymuje się na jednym komputerze
W powszechnym wyobrażeniu ransomware to atak, który „blokuje pliki”. W praktyce jego skutki mogą być znacznie szersze. Po uzyskaniu pierwszego dostępu cyberprzestępcy często próbują poruszać się dalej po środowisku organizacji, szukając kolejnych systemów, kont i zasobów. Ten etap określa się jako ruch boczny, czyli lateral movement.
To właśnie wtedy pojedynczy incydent może zmienić się w paraliż większej części organizacji. Jeśli konto użytkownika, administratora lub dostawcy posiada zbyt szerokie uprawnienia, atakujący może wykorzystać je jako przepustkę do kolejnych systemów. W instytucji publicznej może to oznaczać dostęp do systemów obsługi mieszkańców, dokumentacji, baz danych, aplikacji finansowych, systemów kadrowych, infrastruktury komunikacyjnej czy środowisk backupowych.
- W przypadku ransomware istotne jest nie tylko to, czy organizacja potrafi wykryć atak. Równie ważne jest pytanie, jak daleko atakujący może się przemieścić po uzyskaniu pierwszego dostępu. Jeżeli jedno konto otwiera drogę do wielu systemów, ryzyko rośnie lawinowo. Dlatego tak ważne jest ograniczanie uprawnień do rzeczywiście niezbędnego minimum - komentuje Paweł Dawidek, CEO Fudo Security.
Minimalne uprawnienia jako bariera dla rozprzestrzeniania się ataku
Jednym z podstawowych sposobów ograniczania skutków incydentu jest stosowanie zasady minimalnych uprawnień, czyli Principle of Least Privilege. W praktyce oznacza ona, że pracownik, administrator, dostawca lub konto techniczne powinny mieć dostęp wyłącznie do tych zasobów, które są im potrzebne do wykonania konkretnego zadania i tylko przez czas, w którym ten dostęp jest uzasadniony.
To podejście nie eliminuje całkowicie ryzyka cyberataku, ale może ograniczyć jego skalę. Jeśli zainfekowane zostanie konto o ograniczonych uprawnieniach, atakujący ma mniej możliwości poruszania się dalej po środowisku. Jeśli dostęp do systemów krytycznych jest przydzielany precyzyjnie, czasowo i podlega monitoringowi, trudniej wykorzystać go do eskalacji uprawnień lub rozprzestrzenienia ransomware na kolejne segmenty infrastruktury.
W instytucjach publicznych ma to szczególne znaczenie. Urząd, szpital czy jednostka samorządowa nie mogą pozwolić sobie na długotrwałą niedostępność usług. Nawet jeśli część systemów zostanie odizolowana lub czasowo wyłączona, instytucja musi zadbać oto, aby incydent nie rozlał się na całe środowisko.
- Zasada minimalnych uprawnień działa jak grodzie na statku - nawet jeśli jeden przedział zostanie zalany, woda nie przedostaje się do kolejnych. Jeśli dostęp jest precyzyjnie ograniczony, potencjalna infekcja ma mniejszą przestrzeń do rozprzestrzeniania się. Chodzi o to, aby atak nie mógł łatwo przejść z jednego konta, systemu lub segmentu do kolejnych obszarów organizacji - wskazuje Paweł Dawidek.
Administrator i dostawca IT też mogą stać się wektorem ryzyka
W przypadku administracji publicznej i ochrony zdrowia szczególne znaczenie mają konta uprzywilejowane. To one często umożliwiają dostęp do krytycznych systemów, konfiguracji, serwerów, baz danych i środowisk backupowych. Takie konta są niezbędne do działania organizacji, ale jednocześnie należą do najbardziej wrażliwych elementów całego środowiska.
Ryzyko nie dotyczy wyłącznie wewnętrznych administratorów. Instytucje publiczne korzystają z usług wielu podmiotów zewnętrznych: firm IT, integratorów, dostawców aplikacji dziedzinowych, serwisantów, konsultantów, firm obsługujących systemy finansowe, kadrowe czy dokumentowe. Każdy taki podmiot może potrzebować dostępu do infrastruktury. Każdy taki dostęp powinien być jednak jasno zdefiniowany, monitorowany i odebrany po zakończeniu pracy.
Problem pojawia się wtedy, gdy dostęp dostawcy jest stały, szeroki i słabo widoczny dla organizacji. Jeśli zewnętrzny administrator może logować się do systemu poza konkretnym oknem serwisowym, jeśli jego sesje nie są monitorowane, a uprawnienia nie wygasają automatycznie po zakończeniu projektu, instytucja traci kontrolę nad jednym z najważniejszych punktów ryzyka.
- Zaufany dostawca nadal powinien działać w kontrolowanym modelu dostępu. To, że współpracujemy z partnerem od lat, nie oznacza, że jego dostęp powinien być stały, nieograniczony i nieweryfikowany. W cyberbezpieczeństwie zaufanie powinno wynikać z architektury, procedur i rozliczalności, a nie wyłącznie z historii współpracy - podkreśla Paweł Dawidek.
Co instytucja publiczna powinna sprawdzić, zanim dojdzie do incydentu?
Ransomware pokazuje, że cyberbezpieczeństwo jest problemem organizacji pracy, odpowiedzialności i kontroli nad dostępem. Dlatego każda instytucja publiczna powinna regularnie sprawdzać kilka podstawowych obszarów:
- Czy dostęp do systemów krytycznych jest przyznawany zgodnie z zasadą minimalnych uprawnień? Pracownik, administrator lub dostawca powinien mieć dostęp tylko do tych zasobów, które są niezbędne do wykonania zadania.
- Czy dostępy uprzywilejowane są nadawane czasowo i wygasają po zakończeniu konkretnej pracy, projektu lub okna serwisowego? Stały dostęp administracyjny powinien być wyjątkiem, a nie domyślnym modelem działania.
- Czy aktywność administratorów i dostawców jest monitorowana? W przypadku incydentu organizacja musi wiedzieć, kto logował się do systemu, kiedy, z jakiego powodu i jakie działania wykonał.
- Czy organizacja posiada aktualną ewidencję dostawców mających dostęp do jej środowiska? W wielu instytucjach lista partnerów technologicznych jest długa, ale wiedza o ich realnych uprawnieniach bywa rozproszona.
- Czy środowisko jest segmentowane w taki sposób, aby ewentualna infekcja nie mogła łatwo rozprzestrzenić się na kolejne systemy? Ograniczanie ruchu bocznego powinno być jednym z podstawowych celów architektury bezpieczeństwa.
- Czy dostęp do kopii zapasowych i systemów odtwarzania jest szczególnie chroniony? Dla grup ransomware backupy są często jednym z pierwszych celów, ponieważ ich zniszczenie lub zaszyfrowanie zwiększa presję na ofiarę.
- Cyberodporność nie polega na założeniu, że atak nigdy się nie wydarzy. Polega na przygotowaniu środowiska tak, aby nawet w przypadku incydentu ograniczyć jego skalę, skrócić czas reakcji i zachować możliwość odtworzenia działania kluczowych usług. Kontrola dostępu jest jednym z fundamentów takiego podejścia - mówi Paweł Dawidek.
Usługi publiczne nie mają komfortu długiego przestoju
W firmie cyberatak może oznaczać opóźnienia, straty finansowe, przerwę w sprzedaży lub naruszenie reputacji. W instytucji publicznej skutki mogą być bardziej bezpośrednie. Pacjent nie otrzymuje na czas informacji o leczeniu. Mieszkaniec nie może załatwić sprawy urzędowej. Rodzina czeka na decyzję administracyjną. Przedsiębiorca nie może uzyskać dokumentu potrzebnego do prowadzenia działalności. Urzędnik traci dostęp do systemu, bez którego nie jest w stanie obsłużyć obywatela.
Dlatego cyberbezpieczeństwo administracji, ochrony zdrowia i samorządów powinno być traktowane jako element ciągłości działania państwa i lokalnych wspólnot. Nie chodzi wyłącznie o ochronę danych, choć ta pozostaje kluczowa. Chodzi również o zdolność instytucji do działania w sytuacji kryzysowej.
źródło: informacjebranzowe.pl
Najnowsze aktualności
Matexi Polska zwiększa sprzedaż mieszkań. Po trzech kwartałach 2026 roku ma już 309 umów
2026.10.06MLP Business Park Vienna pozyskuje dwóch nowych najemców
2026.10.06AKIPIA dołącza do Liebrecht & wooD i BBI Development w projekcie Roma Tower
2026.10.05Roma Tower z generalnym wykonawcą. Inwestycję zrealizuje konsorcjum firm
2026.10.05Zapomniane konta i osierocone zasoby. Czy firma wie, kto naprawdę odpowiada za dostęp?
2026.10.05Po ransomware szpital przechodzi na papier. Jak ograniczyć ryzyko paraliżu usług publicznych?
2026.10.05Kiedy administrator idzie na urlop – czy firma jest na to przygotowana?
2026.10.05Ustawa o zarządzaniu kryzysowym weszła w życie. Bez integracji radaru i kamer operatorzy IK jej nie wykorzystają
2026.10.05Jesień pełna wydarzeń w G City Targówek. Targi książek, puzzlowa rywalizacja, muzyka i atrakcje dla rodzin
2026.10.05
MAPA STRONY
NASZE SERWISY
SOCIAL MEDIA