


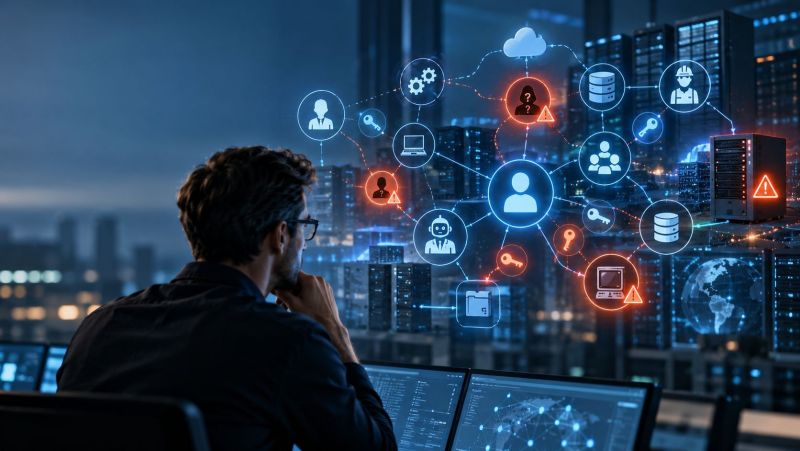
Zapomniane konta i osierocone zasoby. Czy firma wie, kto naprawdę odpowiada za dostęp?
W wielu organizacjach działają aplikacje, integracje, konta techniczne i serwery, których nikt nie chce ruszyć, bo nie wiadomo, kto je stworzył, do czego dokładnie służą i jakie procesy mogą przestać działać po ich wyłączeniu. Obok nich funkcjonują dostępy nadane lata temu: pracownikom, administratorom, dostawcom, kontom serwisowym, narzędziom automatyzacji czy integracjom API.
Jeszcze kilka lat temu zarządzanie dostępami dotyczyło przede wszystkim pracowników. Dziś organizacje muszą kontrolować również dostawców, partnerów biznesowych, konta serwisowe, integracje API, narzędzia automatyzacji, boty oraz systemy wykorzystujące AI. To właśnie w takich miejscach problem dostępu przestaje być wyłącznie kwestią administracyjną, a staje się problemem odpowiedzialności, widoczności i rozliczalności. Globalna firma badawcza Forrester wskazuje, że organizacje coraz częściej mierzą się ze zjawiskiem identity sprawl, obejmującym środowiska chmurowe, SaaS, narzędzia developerskie oraz rosnącą liczbę tożsamości maszynowych i agentów AI.
Nie zawsze są to luki widoczne od razu. Często to ślady dawnych projektów, migracji, wdrożeń i zmian personalnych, które z czasem zaczynają żyć własnym życiem. System działa, serwer stoi, konto istnieje, aplikacja obsługuje jakiś proces. Problem polega na tym, że organizacja nie zawsze wie, kto realnie za nie odpowiada.
Większość firm wie, jak nadać dostęp. Mniej wie, jak go odebrać
Proces onboardingu jest dziś zwykle dobrze zorganizowany i częściowo zautomatyzowany. Nowy pracownik otrzymuje konto, urządzenie i niezbędne uprawnienia często jeszcze przed pierwszym dniem pracy. Znacznie większym wyzwaniem pozostaje odebranie tych dostępów po zakończeniu współpracy.
Przeciętny pracownik korzysta obecnie z wielu aplikacji biznesowych, usług SaaS i środowisk chmurowych. Do tego dochodzą dostępy VPN, konta administracyjne, systemy finansowe, CRM, narzędzia komunikacyjne oraz uprawnienia nadawane przez zewnętrznych dostawców. Każdy kolejny system oznacza kolejne miejsce, w którym należy pamiętać o odebraniu dostępu.
Problem nie dotyczy wyłącznie pracowników etatowych. Podobne ryzyko pojawia się przy zakończeniu współpracy z kontraktorem, konsultantem, software house’em, integratorem, dostawcą usług IT czy administratorem zewnętrznym. Dostęp, który miał być tymczasowy, może pozostać aktywny przez miesiące, a nawet lata, jeśli organizacja nie posiada jasnego procesu jego przeglądu i wygaszania.
Aktywny dostęp po zakończeniu współpracy to nie tylko furtka dla cyberprzestępców. Były pracownik lub kontraktor, któremu nie odebrano uprawnień, może z nich skorzystać nawet po wielu miesiącach, a organizacja dowie się o tym dopiero po fakcie. Podobne ryzyko tworzą systemy, które automatycznie nadają uprawnienia, ale nie mają mechanizmu ich odbierania.
W efekcie firmy coraz częściej mierzą się nie tyle z problemem nadawania dostępów, co z utrzymaniem kontroli nad tymi, które zostały już przyznane.
Nie tylko zapomniane konta. Problemem są też osierocone zasoby
Wyzwaniem nie są wyłącznie konta pozostawione po byłych pracownikach czy dostawcach. Równie istotnym problemem są zasoby, które z czasem tracą właściciela: aplikacje stworzone na potrzeby konkretnego projektu, konfiguracje wdrożone przez osoby, które już nie pracują w organizacji, serwery uruchomione wiele lat temu czy konta techniczne wykorzystywane przez różne zespoły.
Takie elementy infrastruktury często nadal działają, ale organizacja nie zawsze wie, kto za nie odpowiada, kto powinien zatwierdzać dostęp, czy są one nadal potrzebne i jakie ryzyko wiąże się z ich utrzymywaniem.
Przykład może być bardzo prosty: ktoś stworzył aplikację lub konfigurację, która działa do dziś, ale dokumentacja jest niepełna, autor projektu od dawna nie pracuje w firmie, a zespół obawia się cokolwiek zmieniać, bo nie zna zależności między systemami. Podobnie może wyglądać sytuacja z serwerem, który funkcjonuje od kilkunastu lat i którego nikt nie chce wyłączyć, ponieważ nie wiadomo, jakie procesy mogą przestać działać razem z nim.
- Problemem nie jest wyłącznie samo istnienie zapomnianych kont. Równie istotny jest brak odpowiedzialności za zasoby, które te konta obsługują. Jeśli w organizacji działa aplikacja, serwer albo konfiguracja, ale nikt nie potrafi powiedzieć, kto jest ich właścicielem i dlaczego mają obecny kształt, trudno mówić o realnej kontroli - komentuje Paweł Dawidek, CEO Fudo Security.
Bez atrybucji nie ma rozliczalności
Jednym z ważniejszych problemów w zarządzaniu dostępem jest brak precyzyjnej atrybucji, czyli możliwości jednoznacznego powiązania konkretnego zasobu, konta, sesji lub działania z odpowiedzialną za nie osobą.
Organizacja powinna wiedzieć nie tylko, że dane konto istnieje. Powinna również rozumieć, kto z niego korzysta, kto zatwierdził dostęp, do czego jest on potrzebny, kto odpowiada za jego przegląd oraz kto powinien go odebrać, gdy przestaje być uzasadniony biznesowo.
- W cyberbezpieczeństwie sama informacja, że „ktoś był zalogowany” nie wystarcza. Organizacja musi wiedzieć, kto dokładnie wykonał daną operację, w jakim czasie i w jakim kontekście. Dopiero wtedy można mówić o pełnej rozliczalności działań, szczególnie w przypadku dostępów uprzywilejowanych - podkreśla Paweł Dawidek.
Brak takiej widoczności może prowadzić do sytuacji, w której organizacja nie jest w stanie szybko odpowiedzieć na podstawowe pytania po incydencie: kto miał dostęp do systemu, czy dostęp był nadal potrzebny, jakie działania zostały wykonane i czy można je powiązać z konkretną osobą.
Znaczenie tego problemu rośnie wraz z nowymi regulacjami, takimi jak dyrektywa NIS2. Organizacje coraz częściej będą musiały nie tylko utrzymywać porządek w dostępach, ale również wykazać, kto ma dostęp do systemów krytycznych i na jakiej podstawie.
AI dokłada kolejną warstwę złożoności
Rozwój sztucznej inteligencji wzmacnia ten problem, z którym organizacje mierzą się już dziś: konieczność zarządzania coraz większą liczbą podmiotów działających w ich imieniu.
Coraz więcej firm wdraża narzędzia automatyzacji i rozwiązania oparte na AI, które mogą wyszukiwać informacje, generować raporty, wspierać obsługę klienta, analizować dokumenty lub wykonywać określone działania w systemach biznesowych. Aby realizować te zadania, muszą otrzymać dostęp do danych, aplikacji i procesów.
Agent AI, bot lub automatyzacja również stają się więc rodzajem tożsamości funkcjonującej w organizacji. Jeżeli mogą wykonywać działania w imieniu użytkownika albo organizacji, powinny podlegać zasadom kontroli, monitorowania i ograniczania uprawnień.
- Rozmawiając o AI, najczęściej skupiamy się na możliwościach nowych technologii. Znacznie rzadziej zadajemy pytanie o to, jakie uprawnienia otrzymują systemy działające w imieniu użytkowników. Tymczasem agent AI, bot czy automatyzacja również potrzebują dostępu. A każdy dostęp powinien mieć właściciela, cel i jasno określone ograniczenia - komentuje Paweł Dawidek.
Jak rozpoznać, że organizacja traci kontrolę nad dostępami?
Problemy z zarządzaniem tożsamościami i dostępami rzadko pojawiają się nagle. Znacznie częściej rozwijają się stopniowo wraz ze wzrostem liczby aplikacji, użytkowników, integracji, dostawców i kont technicznych.
Sygnałem ostrzegawczym może być brak regularnych przeglądów uprawnień, ręczne zarządzanie procesem odbierania dostępów, obecność nieużywanych kont w systemach, wykorzystywanie współdzielonych kont administracyjnych bez możliwości powiązania działań z konkretnym użytkownikiem czy brak właściciela dla części aplikacji, serwerów lub kont technicznych.
Czerwoną flagą powinny być również:
- zasoby bez właściciela biznesowego lub technicznego,
- serwery, których nikt nie chce wyłączyć, bo nie wiadomo, co obsługują,
- aplikacje bez aktualnej dokumentacji,
- konta techniczne przypisane do projektów, które już nie istnieją,
- dostępy czasowe, które nigdy nie wygasły,
- brak pełnej ewidencji dostawców mających dostęp do zasobów organizacji,
- brak monitorowania aktywności kont uprzywilejowanych,
- brak możliwości jednoznacznego powiązania sesji z konkretną osobą.
- Niepokojąca powinna być każda sytuacja, w której organizacja nie potrafi szybko odpowiedzieć na pytanie: kto ma dostęp do danego zasobu, po co go posiada i kto za ten dostęp odpowiada. To są podstawowe informacje, bez których trudno mówić o skutecznym zarządzaniu ryzykiem - wskazuje Paweł Dawidek.
Nie da się chronić tego, czego nie widać
Wiele organizacji inwestuje dziś w ochronę przed zagrożeniami zewnętrznymi i jest to niezbędny element strategii cyberbezpieczeństwa. Jednocześnie coraz większym wyzwaniem staje się kontrola nad tym, co już znajduje się wewnątrz środowiska: kontami, zasobami, integracjami, dostępami dostawców, kontami technicznymi i uprawnieniami administracyjnymi.
Pracownicy, kontraktorzy, dostawcy, konta techniczne, API, boty oraz agenci AI tworzą coraz bardziej złożony ekosystem tożsamości. Zarządzanie nim wymaga nie tylko odpowiednich narzędzi, ale również pełnej widoczności, regularnej weryfikacji uprawnień i jasnego przypisania odpowiedzialności.
W świecie chmury, SaaS i AI kluczowe pytanie brzmi już nie tylko: kto próbuje dostać się do naszych systemów? Równie ważne jest pytanie: kto już ma do nich dostęp, do czego dokładnie, w czyim imieniu działa i czy nadal powinien ten dostęp posiadać.
- Nie da się skutecznie chronić zasobów, których organizacja nie widzi albo za które nikt nie czuje się odpowiedzialny. Cyberbezpieczeństwo zaczyna się od widoczności, a widoczność od prostego pytania: kto ma dostęp, do czego i dlaczego - podsumowuje Paweł Dawidek.
źródło: informacjebranzowe.pl
Najnowsze aktualności
Matexi Polska zwiększa sprzedaż mieszkań. Po trzech kwartałach 2026 roku ma już 309 umów
2026.10.06MLP Business Park Vienna pozyskuje dwóch nowych najemców
2026.10.06AKIPIA dołącza do Liebrecht & wooD i BBI Development w projekcie Roma Tower
2026.10.05Roma Tower z generalnym wykonawcą. Inwestycję zrealizuje konsorcjum firm
2026.10.05Zapomniane konta i osierocone zasoby. Czy firma wie, kto naprawdę odpowiada za dostęp?
2026.10.05Po ransomware szpital przechodzi na papier. Jak ograniczyć ryzyko paraliżu usług publicznych?
2026.10.05Kiedy administrator idzie na urlop – czy firma jest na to przygotowana?
2026.10.05Ustawa o zarządzaniu kryzysowym weszła w życie. Bez integracji radaru i kamer operatorzy IK jej nie wykorzystają
2026.10.05Jesień pełna wydarzeń w G City Targówek. Targi książek, puzzlowa rywalizacja, muzyka i atrakcje dla rodzin
2026.10.05
MAPA STRONY
NASZE SERWISY
SOCIAL MEDIA